The Quantum-Safe Sentinel #11 – September 2026
QSS#11 - September 2026
⚡️ Welcome to the eleventh edition of our bulletin, guiding you on the path to quantum-safe security.
(🇫🇷 Full French version available below ⬇️)
We took a short break in August. The quantum-security landscape did not. This edition covers mid-July to mid-September, and the news that accumulated over the summer was worth the wait!
🚨 On the threat side, IonQ published the first fully compiled blueprint for what it would take to break the elliptic-curve signatures behind Bitcoin, while D-Wave reported a hardware step toward efficient error correction. Progress is compounding at every layer of the stack.
🛡️ In post-quantum cryptography, guidance hardened into dates: a G7 call to action, Sweden's first national quantum strategy, a US federal migration milestone, and a validation-standard sunset most teams have not marked on their calendar.
⚛️ In quantum communications, quantum-safe networking reached commercial line rates on live fiber, even as Europe's flagship QKD satellite slipped further into the decade.
➡️ Our awareness topic this month: two clocks, not one. Why "harvest now, decrypt later" is only half of the quantum threat, and why the other half is easy to overlook.
May it inspire you.
_ Mohamed Bassiouny, Quantum Risk and Cybersecurity Lab lead at QuRISK.
Part 1
1. The Quantum Cyber Threat: the Threat gets specific
🗞️ Recent News & Trends
IonQ published (8 September 2026) the first fully compiled, end-to-end fault-tolerant resource estimate for Shor's algorithm, run against secp256k1, the 256-bit elliptic curve behind Bitcoin and Ethereum signatures. Using its Walking Cat trapped-ion architecture, the study estimates the problem could be solved in about 26 days with roughly 20,000 physical qubits (19,397 physical, 1,457 logical, 63% success probability), down from prior trapped-ion estimates of 1.2 to 9.4 million qubits. It is a resource estimate, not a demonstrated attack, and the specific circuits were withheld. The exposure risk here concerns authentication, not confidentiality, and NIST's ML-DSA and SLH-DSA signature standards are unaffected. (Source: IonQ, 8 September 2026 / arXiv, 3 September 2026)
D-Wave reported in Nature (5 August 2026), in "An entangling gate for dual-rail erasure qubits," a fast, high-fidelity two-qubit gate for its superconducting dual-rail qubits, reaching about 99.9% fidelity at gate times near 500 nanoseconds. Native hardware-level error detection reduces the overhead required for quantum error correction as systems scale. (Source: D-Wave, 5 August 2026)
💡 QuRISK's Analysis & Advice
These two results advance the threat along different axes. D-Wave's is a hardware advance in the physical building blocks any such computation would run on. Neither is a break, and both sit on published roadmaps, but together they show why the preparation window keeps narrowing: the progress is compounding across the stack, not waiting on one breakthrough.
IonQ's is algorithmic and architectural: it compresses a decades-old problem from the software layer down to the error-correction circuits and reports a single, concrete cost. This estimate carries a specific planning message. It targets signatures and authentication, not encrypted data, so it is not a "harvest now, decrypt later" risk but a forward-looking one, where forged signatures become exploitable the day a capable machine exists. Signatures are routinely sequenced last in PQC migration because roots of trust are the hardest to replace, and that is exactly what makes an early, precise estimate useful. Prioritize crypto-agility and begin scoping signature and certificate migration now.
Part 2
2. Post-Quantum Cryptography: when Guidance becomes a Deadline
🗞️ Recent News & Trends
The G7 Cybersecurity Working Group published "Preparing for the Post-Quantum Era: A Call to Action" (3 September 2026), urging governments and organizations to begin PQC migration now. It names cryptographic inventory, dependency mapping, risk prioritization, and vendor readiness as first steps, and warns that quantum-enabled attacks threaten authentication as well as confidentiality. (Source: ANSSI / G7, 3 September 2026 / Canadian Centre for Cyber Security, 3 September 2026)
Sweden's Ministry of Education and Research published the country's first national quantum technology strategy (18 August 2026), setting five goal areas to 2036: research and industrial leadership, skills supply, coordination, protection of strategic quantum technology, and international collaboration. It links quantum to national security and calls for PQC adoption. (Source: Government of Sweden, 18 August 2026)
On 21 September 2026, NIST's Cryptographic Module Validation Program moves all remaining FIPS 140-2 validations to Historical status, leaving FIPS 140-3 as the only active standard for new validations. Existing systems may continue using these modules, but US federal buyers are advised not to include Historical modules in new procurements. This is a module-validation deadline rather than a PQC mandate, though PQC modules are certified under FIPS 140-3. (Source: NIST CSRC, FIPS 140-3 Transition)
💡 QuRISK's Analysis & Advice
The through-line this season is that PQC guidance is hardening into dates. A G7 call to action, a national strategy, a US federal timeline, and a validation-standard sunset all land within weeks of each other, and each turns "you should prepare" into "here is when." The G7 statement is nonbinding but sets a shared planning horizon, the US executive order is binding for federal systems and their suppliers, and Sweden signals direction while committing no new money, a useful reminder that strategies and budgets do not always arrive together.
Two items belong on your calendar. The G7 call restates that authentication, not only confidentiality, is at risk, which connects directly to this month's threat news. And the 21 September FIPS 140-2 sunset, though not a PQC measure, is a concrete near-term procurement checkpoint that is easy to overlook while attention is on quantum. If you’re a provider selling to regulated buyers, now is the time to confirm your modules are on the FIPS 140-3 path.
Part 3
3. Quantum Cryptography & QKD: two Speeds, one Direction
🗞️ Recent News & Trends
Quantum Corridor, Ciena, and Toshiba completed what they describe as the first 1.6 Tb/s quantum-safe optical encryption trial on a live commercial network (5 August 2026), in the US Midwest. The setup combined NIST post-quantum algorithms with Toshiba QKD, using quantum-generated keys to feed Ciena's optical encryption while carrying live customer traffic. (Source: Toshiba, 5 August 2026)
SES and Airbus secured a site in Noordwijk, Netherlands, for the EAGLE-1 optical ground station (15 July 2026), advancing the ground segment of Europe's first sovereign satellite QKD system. The satellite's launch has been delayed again, now expected no earlier than late 2027 or early 2028 (initially expected around the end 2026), with backers citing payload technology challenges while defending QKD's role for the most sensitive communications. (Source: European Spaceflight, 15 July 2026)
💡 QuRISK's Analysis & Advice
These two stories capture the two speeds of quantum-safe communications. On the ground, QKD and PQC are already interworking on live carrier infrastructure at commercial line rates, a sign the terrestrial layer is maturing from demonstration toward product. In orbit, Europe's flagship QKD satellite keeps slipping, a reminder that space-based hardware remains difficult and multi-year.
The pattern reinforces a position we have held across editions: PQC and QKD are complementary, not competing. For nearly all organizations, PQC is the near-term priority and does the heavy lifting. QKD earns its place for a narrower set of ultra-sensitive, long-retention, or sovereignty-driven use cases, and the live-network trials show it can now ride existing fiber rather than demanding a parallel build. Watch the terrestrial deployments and treat the satellite timelines as directional.
Awareness Topic of the Month: Two Clocks, Not One
Awareness Topic of the Month: Two Clocks, Not One
Two threats, two timelines.
Most quantum-risk conversations focus on a single risk: harvest now, decrypt later (HNDL). It names a real danger, but it describes only one of the two clocks running against today's cryptography. The second clock is aimed at authentication rather than confidentiality, it behaves differently, and it is easy to miss.
The first clock: harvest now, decrypt later.
This is a confidentiality risk, and it is retroactive. An adversary records encrypted traffic today and stores it, waiting for a cryptographically relevant quantum computer to decrypt it later. What matters here is data lifetime: anything that must stay secret for a decade or more is effectively exposed the moment it crosses the wire, because the recording happens now even though the decryption is years away. This clock started ticking long ago.
The second clock: forge later.
This is an integrity and authentication risk, and it is forward-looking. Breaking an elliptic-curve signature scheme does not expose old data; it lets an attacker forge new signatures, impersonate trusted services, issue fraudulent certificates, or sign malicious code as if it were legitimate. Note the asymmetry with HNDL: there is nothing to harvest in advance, because a recorded signature buys an attacker nothing. The exposure simply begins the day a capable machine exists, and not before. This is the risk that IonQ's resource estimate from this month, and the G7's warning about authentication, both point to.
Why seeing both matters.
The two clocks map to different assets. HNDL is about long-lived confidential data, the secrets that must survive for years. The authentication clock is about your roots of trust: certificate authorities, code-signing keys, device identities, and the PKI everything else depends on. Those trust anchors are also the hardest and slowest to replace, which is why signatures are usually sequenced last, and why keeping both clocks in view, rather than only the harvest-now one, gives a fuller picture of where you are exposed.
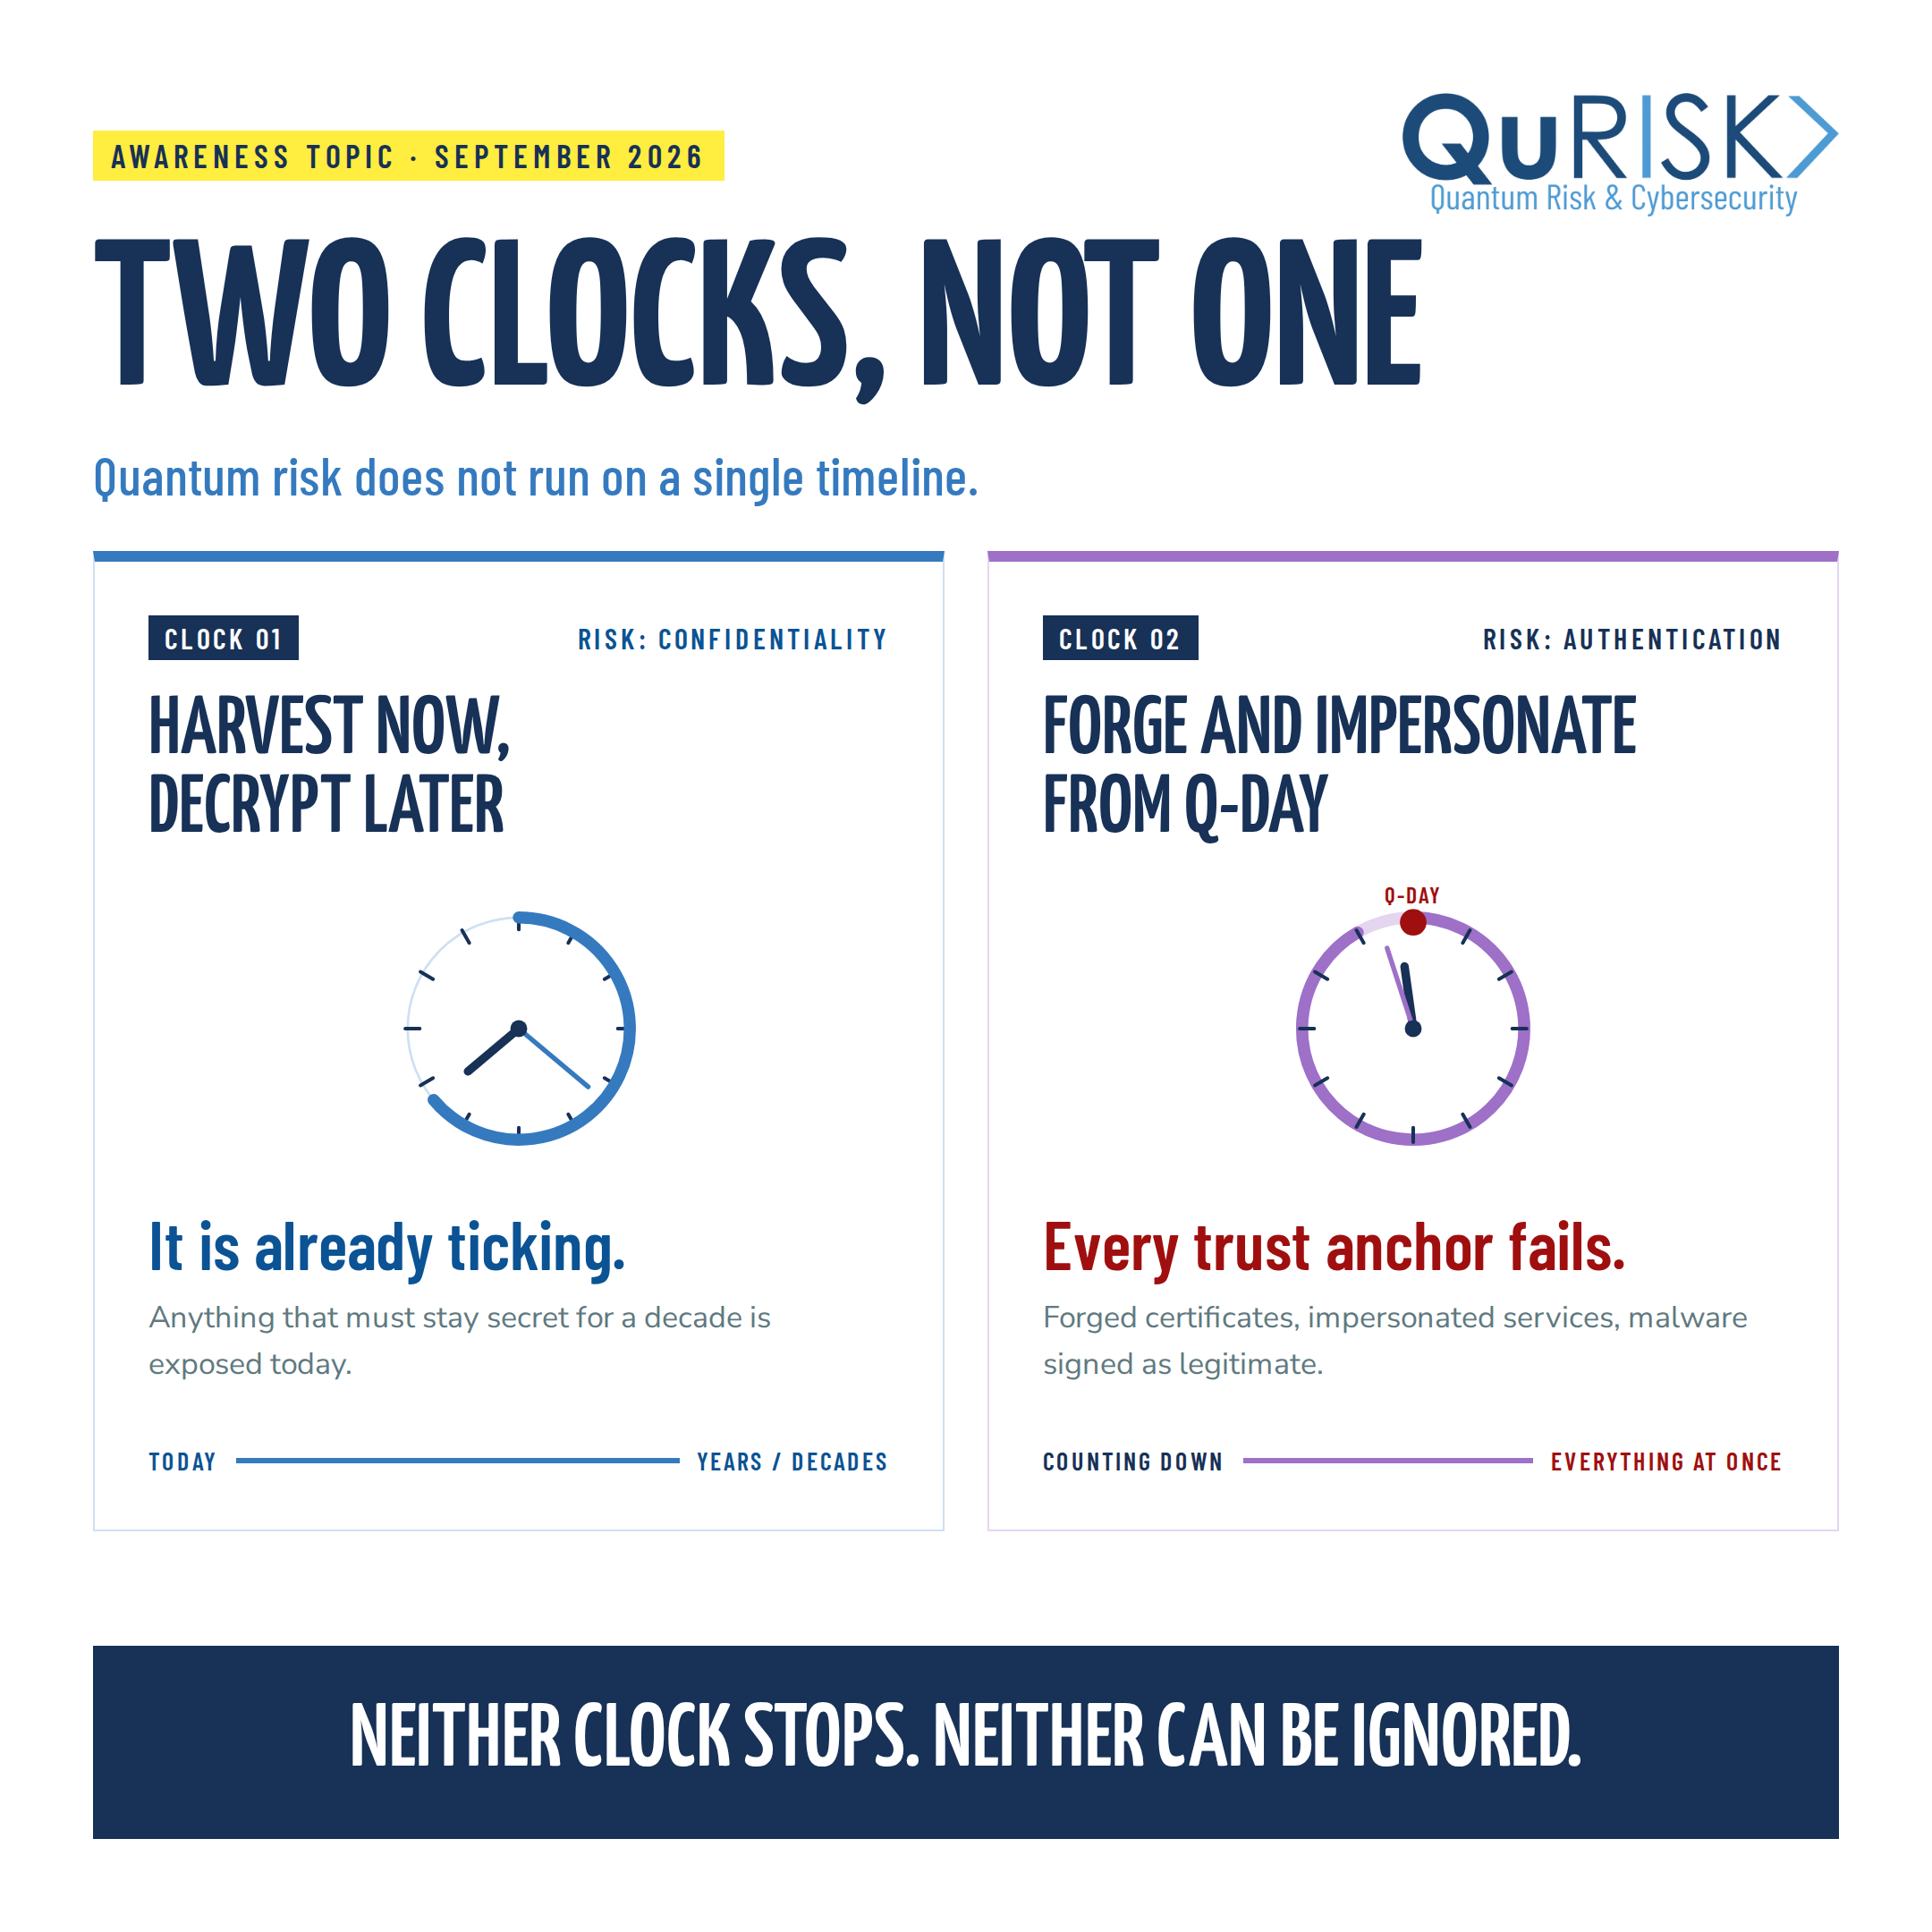
"Two Clocks, Not One" by QuRISK
What to do about it.
Map both risks separately in your cryptographic inventory. For confidentiality, rank data by retention period and move the long-lived secrets first. For authentication, inventory every signing and trust-anchor dependency and plan migration to standardized post-quantum signatures such as ML-DSA and SLH-DSA, which are unaffected by this class of attack. Treat crypto-agility as the connective tissue, so that whichever clock strikes first, you can respond without re-architecting.
You cannot stop either clock, and you cannot neglect either: these are two parallel races, and leaving one unwatched is a choice with consequences.
🚨 The Quantum-Safe Sentinel is watching for you, helping you stay secure and a step ahead in the Quantum era.
👍 If you appreciate our work for the community, please like and share our publications, follow our page, and promote it to colleagues who may benefit from these insights.
☎️ If you have any suggestions or comments about our publications, or if you would like to discuss these important topics with one of our experts, feel free to book a meeting at www.qurisk.fr or to contact us contact@qurisk.fr.
🙌🏼 Stay tuned for more to come. Stay healthy, and quantum-safe to you all.
🦉 Powered by oQo, an internal AI tool developed by our Quantum Risk & Cybersecurity Lab.
oQo is a Quantum Virtual Advisor based on LLM technologies, designed to augment our teams, accelerate insight generation, and explore concrete AI use cases in quantum risk management and cybersecurity.
🇫🇷🇫🇷🇫🇷🇫🇷🇫🇷
Version Française
The Quantum-Safe Sentinel #11 – Septembre 2026
⚡️ Bienvenue dans la onzième édition de notre bulletin, qui vous guide sur la voie de la sécurité quantique.
Nous avons fait une courte pause en août. Pas la sécurité quantique.
🚨 Côté menace, IonQ a publié le premier plan de ce qu’il faudrait pour casser les signatures à courbes elliptiques qui sous-tendent Bitcoin, tandis que D-Wave a annoncé une avancée matérielle vers une correction d’erreurs efficace. Les progrès s’accumulent dans les deux sens.
🛡️ En cryptographie post-quantique, les recommandations se sont durcies : un appel à l’action du G7, la première stratégie quantique nationale de la Suède, un jalon de migration fédérale aux États-Unis, et la fin de vie d’une norme de validation que la plupart des équipes n’ont pas inscrite à leur calendrier.
⚛️ Du côté des communications quantiques, les réseaux quantum-safe ont atteint des débits commerciaux sur fibre en production, alors même que le satellite QKD phare de l’Europe se fait attendre...
➡️ Notre sujet de sensibilisation du mois : deux horloges, pas une. Pourquoi le « récolter maintenant, déchiffrer plus tard » ne représente que la moitié de la menace quantique, et pourquoi l’autre moitié passe facilement inaperçue.
_ Mohamed Bassiouny, responsable du Quantum Risk and Cybersecurity Lab chez QuRISK.
Partie 1
1. La menace cyber quantique se précise
🗞️ Actualités & tendances
IonQ a publié (8 septembre 2026) la première estimation de ressources entièrement compilée, de bout en bout et tolérante aux fautes, pour l’algorithme de Shor, appliquée à secp256k1, la courbe elliptique de 256 bits qui sous-tend les signatures de Bitcoin et d’Ethereum. À partir de son architecture à ions piégés Walking Cat, l’étude estime que le problème pourrait être résolu en environ 26 jours avec près de 20 000 qubits physiques (19 397 physiques, 1 457 logiques, 63 % de probabilité de succès), contre 1,2 à 9,4 millions de qubits dans les estimations antérieures pour les ions piégés. Il s’agit d’une estimation de ressources, pas d’une attaque démontrée, et les circuits précis n’ont pas été publiés. Le risque d’exposition porte ici sur l’authentification, pas sur la confidentialité, et les standards de signature ML-DSA et SLH-DSA du NIST ne sont pas concernés. (Source : IonQ, 8 septembre 2026 / arXiv, 3 septembre 2026)
D-Wave a publié dans Nature (5 août 2026), sous le titre « An entangling gate for dual-rail erasure qubits », une porte à deux qubits rapide et de haute fidélité pour ses qubits supraconducteurs dual-rail, atteignant une fidélité d’environ 99,9 % pour des temps de porte proches de 500 nanosecondes. La détection d’erreurs native, au niveau matériel, réduit le surcoût nécessaire à la correction d’erreurs quantiques à mesure que les systèmes montent en échelle. (Source : D-Wave, 5 août 2026)
💡 Analyse & conseils de QuRISK
Ces deux résultats font progresser la menace sur des axes différents. Celui de D-Wave est une avancée matérielle sur les briques physiques sur lesquelles tournerait un tel calcul. Aucun des deux n’est une rupture, et tous deux figurent sur des feuilles de route publiées, mais ensemble ils montrent pourquoi la fenêtre de préparation se resserre : les progrès s’accumulent, sans attendre une percée unique. Celui d’IonQ est algorithmique et architectural : il comprime un problème vieux de plusieurs décennies, de la couche logicielle jusqu’aux circuits de correction d’erreurs, et en rapporte un coût unique et concret. Cette estimation porte un message de planification précis. Elle vise les signatures et l’authentification, pas les données chiffrées : ce n’est donc pas un risque de type « récolter maintenant, déchiffrer plus tard », mais un risque prospectif, où les signatures falsifiées deviennent exploitables le jour où une machine capable existera. Les signatures sont presque toujours traitées en dernier dans la migration PQC, parce que les racines de confiance sont les plus difficiles à remplacer : c’est précisément ce qui rend utile une estimation précoce et précise. Privilégiez la crypto-agilité et commencez dès maintenant à cadrer la migration des signatures et des certificats.
Partie 2
2. Cryptographie post-quantique : quand les recommandations deviennent des échéances
🗞️ Actualités & tendances
Le G7 Cybersecurity Working Group a publié « Preparing for the Post-Quantum Era: A Call to Action »(3 septembre 2026), appelant les États et les organisations à engager dès maintenant leur migration PQC. Il cite l’inventaire cryptographique, la cartographie des dépendances, la priorisation des risques et la maturité des fournisseurs comme premières étapes, et avertit que les attaques rendues possibles par le quantique menacent l’authentification autant que la confidentialité. (Source : ANSSI / G7, 3 septembre 2026 / Canadian Centre for Cyber Security, 3 septembre 2026)
Le ministère suédois de l’Éducation et de la Recherche a publié la première stratégie nationale du pays en matière de technologies quantiques (18 août 2026), fixant cinq domaines d’objectifs à l’horizon 2036 : recherche et leadership industriel, offre de compétences, coordination, protection des technologies quantiques stratégiques et coopération internationale. Elle relie le quantique à la sécurité nationale et appelle à l’adoption de la PQC. (Source : Gouvernement de Suède, 18 août 2026)
Le 21 septembre 2026, le Cryptographic Module Validation Program du NIST fera passer toutes les validations FIPS 140-2 restantes au statut « Historical », ne laissant que FIPS 140-3 comme norme active pour les nouvelles validations. Les systèmes existants peuvent continuer à utiliser ces modules, mais il est recommandé aux acheteurs fédéraux américains de ne pas retenir de modules « Historical » dans leurs nouveaux marchés. Il s’agit d’une échéance de validation de modules, et non d’une obligation PQC, même si les modules PQC sont certifiés sous FIPS 140-3. (Source : NIST CSRC, transition FIPS 140-3)
💡Analyse & conseils de QuRISK
Le fil conducteur de cette rentrée, c’est que les recommandations PQC se durcissent. Un appel à l’action du G7, une stratégie nationale, un calendrier fédéral américain et la fin de vie d’une norme de validation se succèdent à quelques semaines d’intervalle, et chacun transforme le « vous devriez vous préparer » en « voici quand ». La déclaration du G7 n’est pas contraignante mais fixe un horizon de planification commun ; le décret américain, lui, s’impose aux systèmes fédéraux et à leurs fournisseurs ; et la Suède donne une direction sans engager de moyens nouveaux, rappel utile que stratégies et budgets n’arrivent pas toujours ensemble.
Deux échéances méritent d’être inscrites à votre calendrier. L’appel du G7 rappelle que l’authentification, et pas seulement la confidentialité, est menacée, ce qui rejoint directement l’actualité de la menace de ce mois-ci. Et la fin de vie de FIPS 140-2 au 21 septembre, sans être une mesure PQC, constitue un point de contrôle concret et imminent côté achats, facile à négliger quand l’attention se porte sur le quantique. Si vous êtes un fournisseur vendant à des acheteurs régulés, c’est le moment de vérifier que vos modules sont bien sur la trajectoire FIPS 140-3.
Partie 3
3. Cryptographie quantique & QKD: deux vitesses, une direction
🗞️ Actualités & tendances
Quantum Corridor, Ciena et Toshiba ont réalisé ce qu’ils décrivent comme le premier essai de chiffrement optique quantum-safe à 1,6 Tb/s sur un réseau commercial en production (5 août 2026), dans le Midwest américain. Le dispositif combinait les algorithmes post-quantiques du NIST et la QKD de Toshiba, en alimentant le chiffrement optique de Ciena avec des clés générées quantiquement, tout en transportant du trafic client réel. (Source : Toshiba, 5 août 2026)
SES et Airbus ont sécurisé un site à Noordwijk, aux Pays-Bas, pour la station sol optique d’EAGLE-1(15 juillet 2026), faisant avancer le segment sol du premier système souverain européen de QKD par satellite. Le lancement du satellite a de nouveau été repoussé et n’est désormais plus attendu avant fin 2027 ou début 2028 (il était initialement prévu autour de fin 2026), les porteurs du projet invoquant des difficultés technologiques sur la charge utile tout en défendant le rôle de la QKD pour les communications les plus sensibles. (Source : European Spaceflight, 15 juillet 2026)
💡 Analyse & conseils de QuRISK
Ces deux actualités illustrent les deux vitesses des communications quantum-safe. Au sol, QKD et PQC fonctionnent déjà ensemble sur des infrastructures opérateur en production, à des débits commerciaux, signe que la couche terrestre passe de la démonstration au produit. En orbite, le satellite QKD phare de l’Europe continue de se faire attendre, rappel que le matériel spatial reste complexe. Ce contraste conforte une position que nous tenons d’édition en édition : PQC et QKD sont complémentaires, pas concurrentes. Pour la quasi-totalité des organisations, la PQC est la priorité à court terme et fait l’essentiel du travail. La QKD trouve sa place sur un ensemble plus restreint de cas d’usage ultra-sensibles, à longue rétention ou à enjeu de souveraineté, et les essais en réseau réel montrent qu’elle peut désormais emprunter la fibre existante plutôt qu’exiger un déploiement parallèle. Surveillez les déploiements terrestres et considérez les calendriers satellitaires comme indicatifs.
Sujet de sensibilisation du mois : deux horloges, pas une
Sujet de sensibilisation du mois : deux horloges, pas une
Deux menaces, deux calendriers.
La plupart des discussions sur le risque quantique se concentrent sur un seul risque : récolter maintenant, déchiffrer plus tard (HNDL). Il désigne un danger réel, mais ne décrit qu’une des deux horloges qui tournent contre la cryptographie d’aujourd’hui. La seconde vise l’authentification plutôt que la confidentialité, se comporte différemment, et passe facilement inaperçue.
La première horloge : récolter maintenant, déchiffrer plus tard.
C’est un risque de confidentialité, et il est rétroactif. Un adversaire enregistre aujourd’hui du trafic chiffré et le stocke, en attendant qu’un ordinateur quantique pertinent pour la cryptographie le déchiffre plus tard. Ce qui compte ici, c’est la durée de vie des données : tout ce qui doit rester secret une décennie ou plus est de fait exposé dès l’instant où il transite, car l’enregistrement a lieu maintenant même si le déchiffrement n’interviendra que dans des années. Cette horloge tourne depuis longtemps.
La seconde horloge : falsifier plus tard.
C’est un risque d’intégrité et d’authentification, et il est prospectif. Casser un schéma de signature à courbes elliptiques n’expose pas les données anciennes ; cela permet à un attaquant de forger de nouvelles signatures, d’usurper des services de confiance, d’émettre des certificats frauduleux ou de signer du code malveillant comme s’il était légitime. Notez l’asymétrie avec le HNDL : il n’y a rien à récolter à l’avance, car une signature enregistrée n’apporte rien à un attaquant. L’exposition commence simplement le jour où une machine capable existe, pas avant. C’est le risque vers lequel pointent à la fois l’estimation de ressources d’IonQ ce mois-ci et l’avertissement du G7 sur l’authentification.
Pourquoi il faut voir les deux.
Les deux horloges renvoient à des actifs différents. Le HNDL concerne les données confidentielles à longue durée de vie, les secrets qui doivent tenir des années. L’horloge de l’authentification concerne vos racines de confiance : autorités de certification, clés de signature de code, identités des équipements et l’ensemble de la PKI dont tout le reste dépend. Ces ancres de confiance sont aussi les plus difficiles et les plus lentes à remplacer, ce qui explique que les signatures soient généralement traitées en dernier, et pourquoi garder les deux horloges en vue, plutôt que la seule récolte de données, donne une image plus complète de votre exposition.
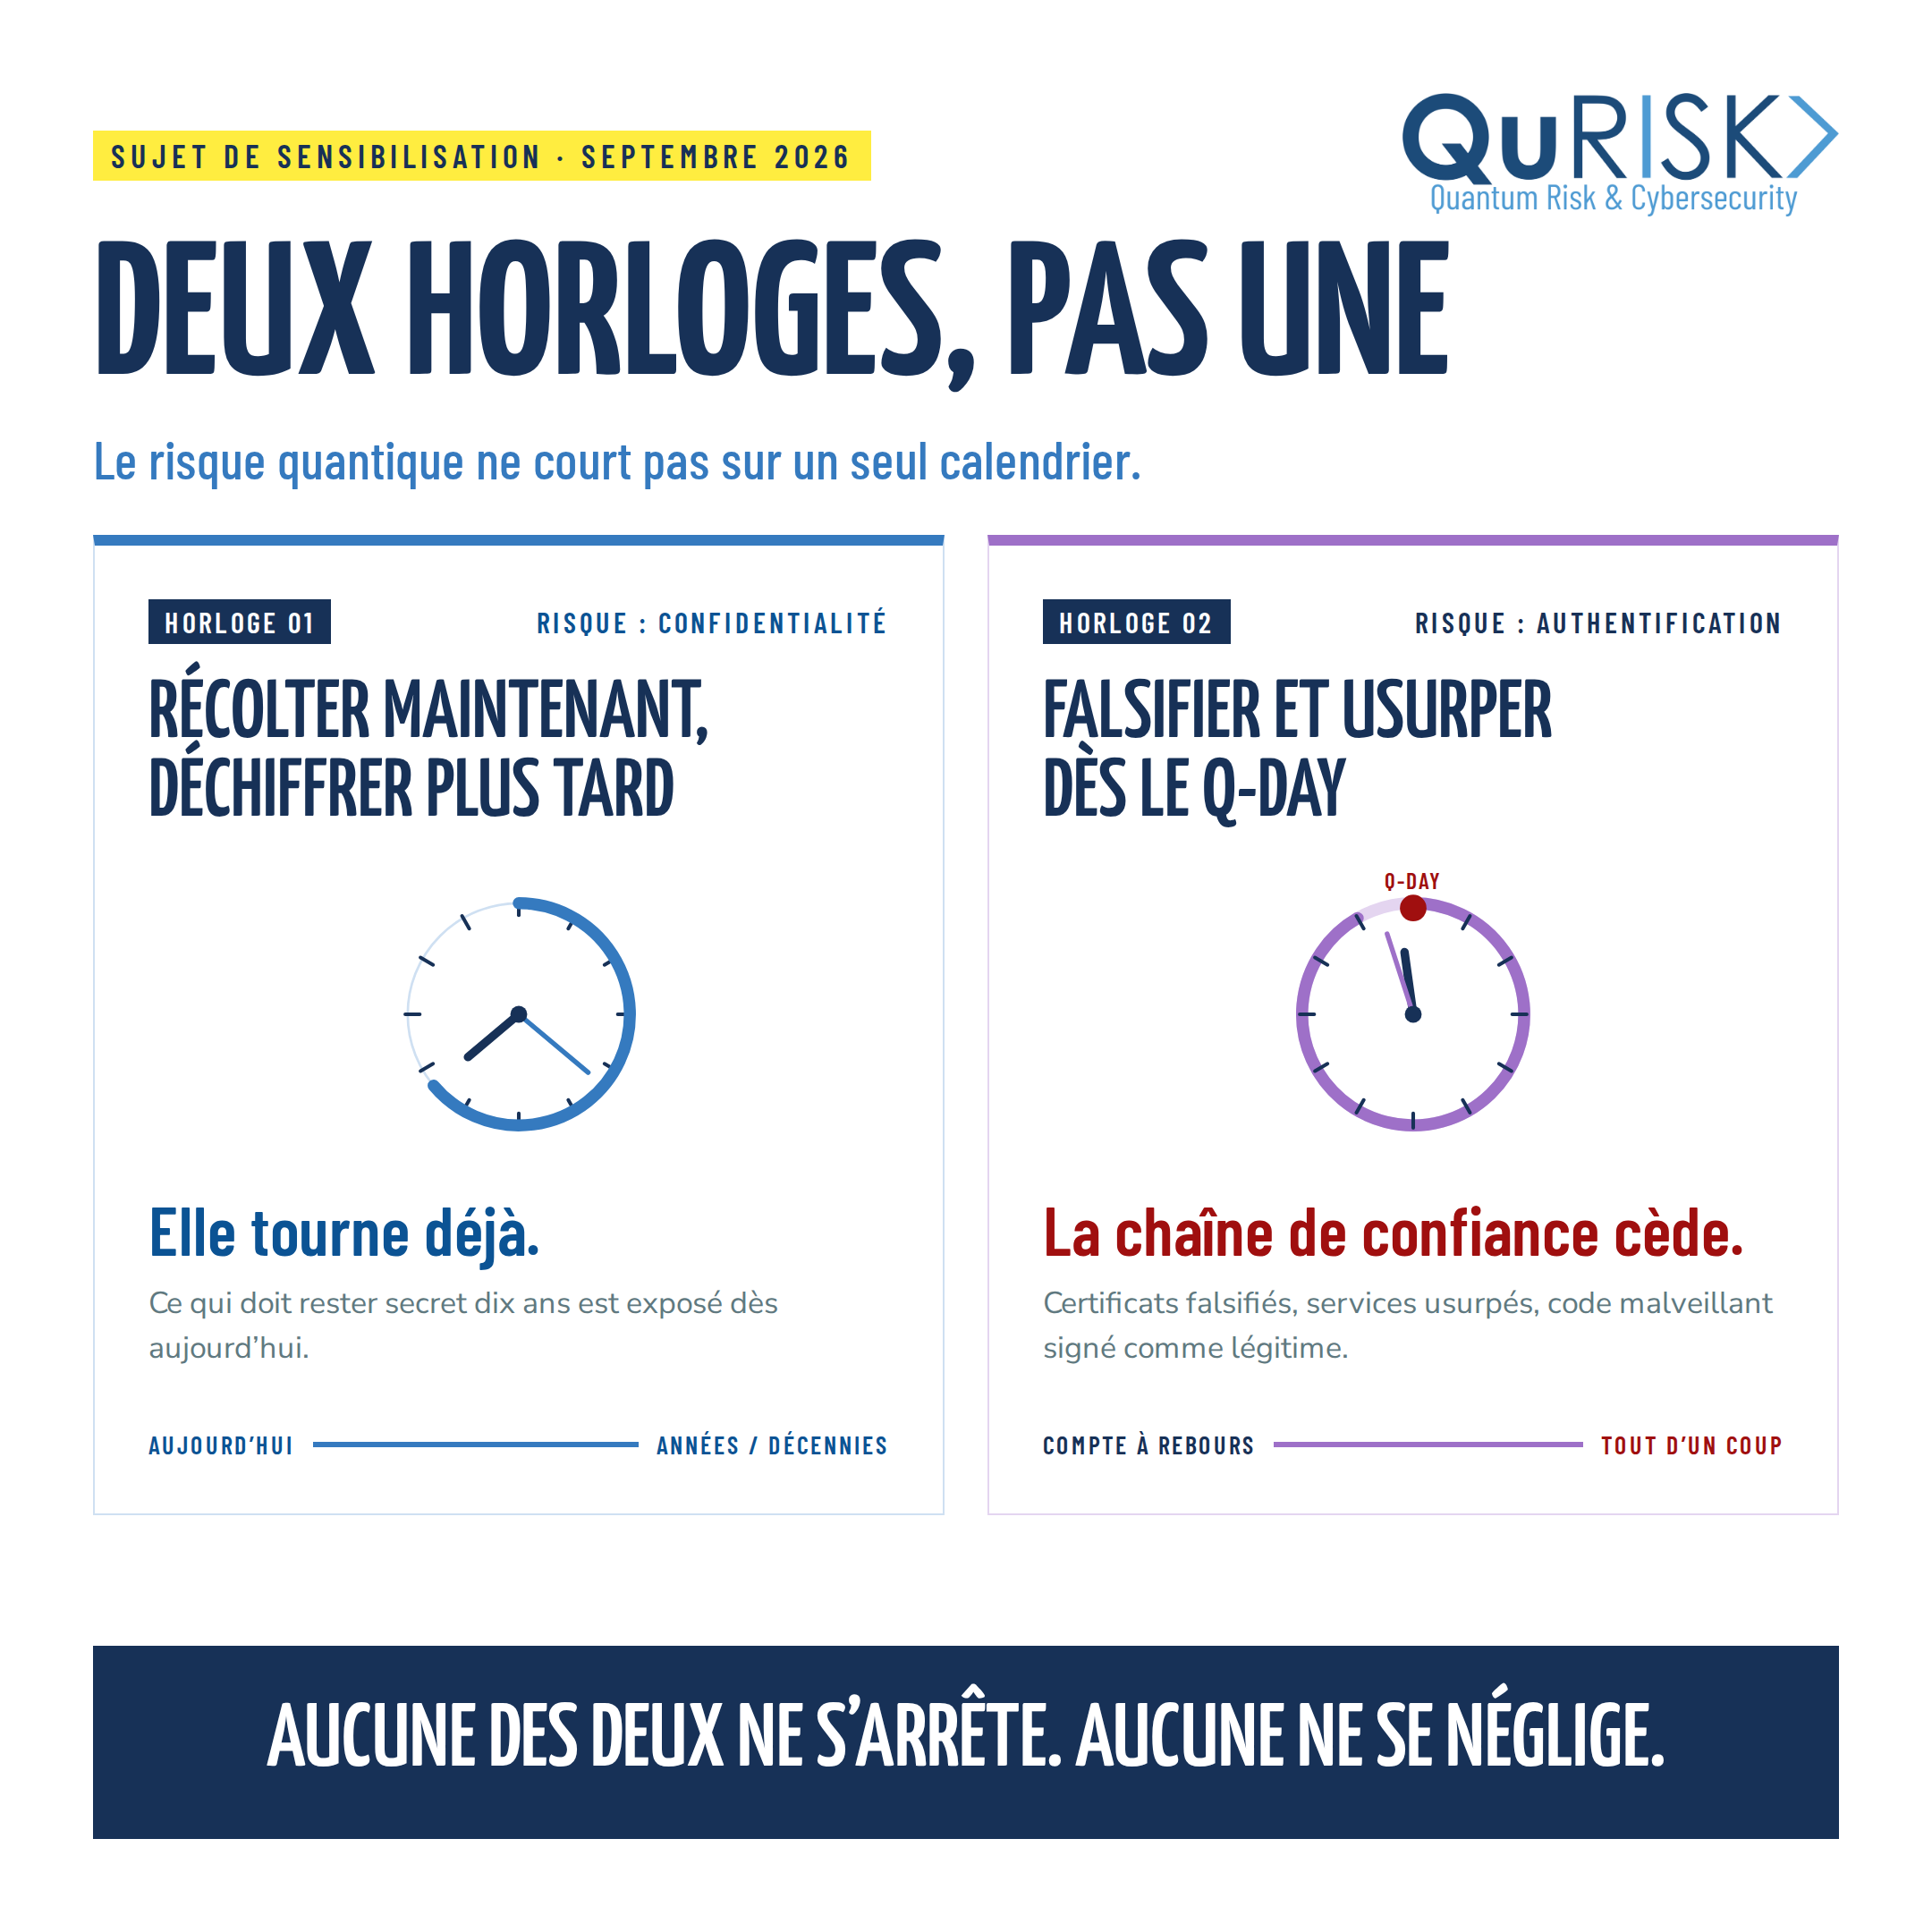
"Deux Horloges" par QuRISK
Que faire ?
Cartographiez les deux risques séparément dans votre inventaire cryptographique. Pour la confidentialité, classez les données par durée de rétention et traitez d’abord les secrets à longue durée de vie. Pour l’authentification, recensez chaque dépendance de signature et d’ancre de confiance et planifiez la migration vers des signatures post-quantiques normalisées comme ML-DSA et SLH-DSA, qui ne sont pas concernées par cette classe d’attaque. Traitez la crypto-agilité comme le tissu conjonctif : quelle que soit l’horloge qui sonne la première, vous pourrez réagir sans refondre votre architecture.
Vous ne pouvez arrêter aucune des deux horloges, et vous ne pouvez en négliger aucune : ce sont deux courses parallèles, et en laisser une sans surveillance est un choix qui a des conséquences.
🚨 The Quantum-Safe Sentinel veille pour vous et vous aide à rester protégé et à garder une longueur d’avance à l’ère quantique.
👍 Si vous appréciez notre travail pour la communauté, likez et partagez nos publications, suivez notre page et faites-la connaître aux collègues susceptibles d’en tirer parti.
☎️ Si vous avez des suggestions ou des remarques sur nos publications, ou si vous souhaitez échanger sur ces sujets avec l’un de nos experts, réservez un rendez-vous sur www.qurisk.fr ou écrivez-nous à contact@qurisk.fr.
🙌🏼 Restez à l’écoute, la suite arrive. Portez-vous bien, et soyez quantum-safe.
🦉 Propulsé par oQo, un outil d’IA interne développé par notre Quantum Risk & Cybersecurity Lab.
oQo est un Quantum Virtual Advisor fondé sur des technologies LLM, conçu pour augmenter nos équipes, accélérer la production d’analyses et explorer des cas d’usage concrets de l’IA dans la gestion du risque quantique et la cybersécurité.